Cookie 被盗后的核心问题,不只是“别人能不能登录我的账号”,而是攻击者能否把这段 Cookie 当作已经登录的会话凭证复用。
结论先放在前面:如果攻击者拿到你的 Cookie,确实可能绕过登录验证,伪造身份并通过脚本直接调用接口,进一步进行爆破或恶意刷量。这类攻击的本质,是把 Cookie 当作已经登录的会话凭证来使用。
不过,大型系统通常不会只依赖 Cookie 作为唯一安全凭证,而是在网关、应用层和风控层部署多道防线。关于 Cookie 安全的背景资料,可以参考这篇文章:Cookie 安全相关资料。
多维度限流与防刷
即使 Cookie 被滥用,高频脚本请求也可能被 API 网关或应用层限流拦截。
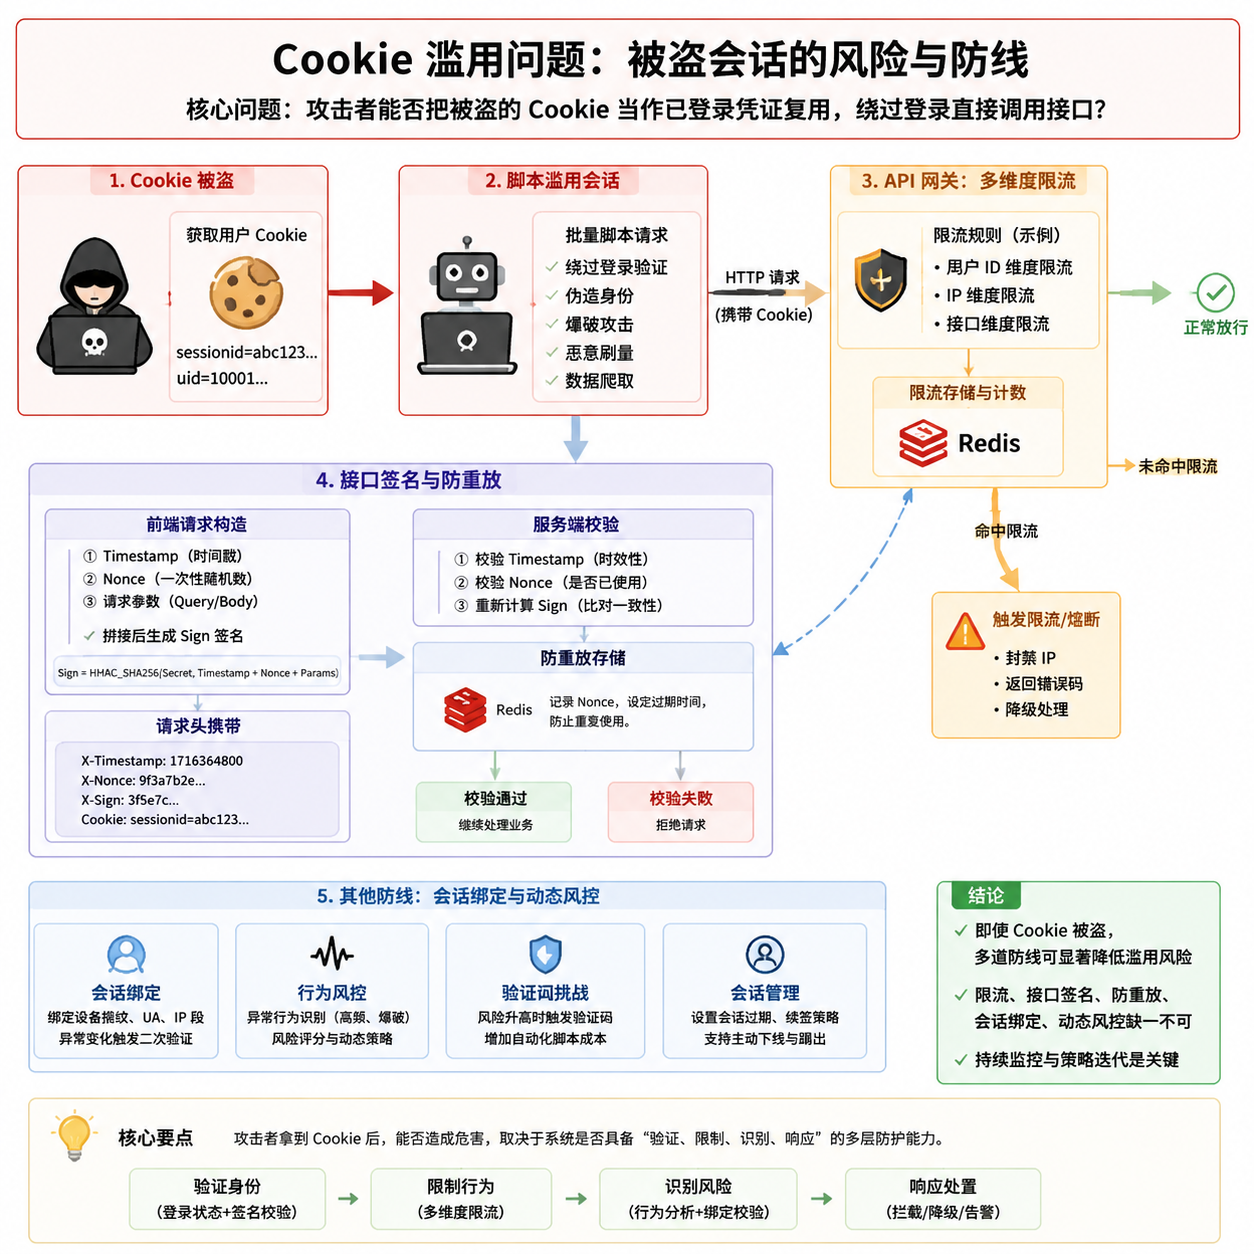
大厂通常会在 API 网关或应用层实施严格的频率限制。例如在 Go/Gin 后端中,可以限制接口访问频率,并结合 Redis 设计多维度限流策略。
常见的限流维度包括:
- 单一用户 ID 在规定时间内的最大访问次数
- 单一 IP 在规定时间内的最大访问次数
- 单一接口在规定时间内的最大访问次数
如果系统监控到某个 IP 频繁请求同一接口,可能触发熔断,直接封禁 IP 或返回错误。这样即使攻击者携带了有效 Cookie,也很难无限制地通过脚本刷接口。
接口签名与防重放
接口签名和防重放机制,可以降低“抓到 Cookie 后重复发送合法请求”的风险。
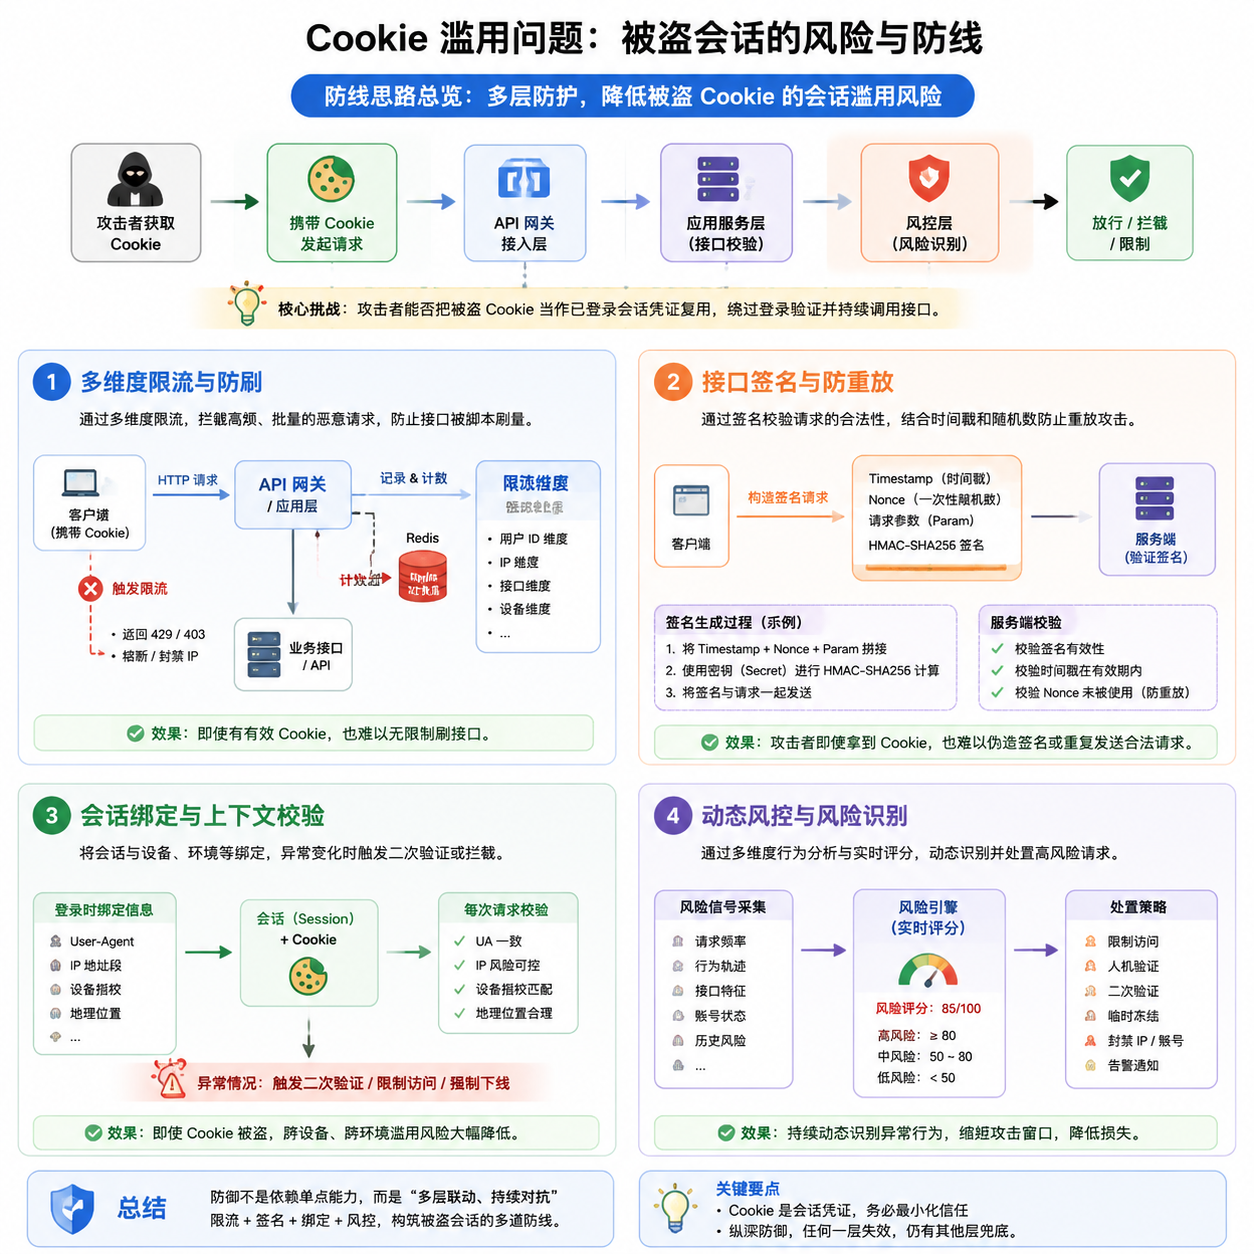
一种常见思路是:前端发送请求时,把当前时间戳(Timestamp)、一次性随机数(Nonce)以及请求参数拼接起来,再通过前后端约定的算法和密钥生成签名(Sign)。
后端收到请求后,会进行几类校验:
- 校验时间戳是否过期,例如超过 60 秒则拒绝
- 利用 Redis 校验该 Nonce 是否已经被使用
- 重新计算签名并与请求中的 Sign 对比,确认请求参数没有被篡改
这样可以避免攻击者简单地重复发送一段已经抓到的请求。即使 Cookie 本身还有效,请求也需要通过时间、随机数和签名校验。
会话与设备指纹绑定
单纯的 Cookie 容易被复制,因此大型平台会尝试把会话与用户环境绑定,让复制出来的 Cookie 在异常环境中失效,或者直接触发拒绝。
例如,微软在某些系统中会实行基于 IP 地址的 Cookie 绑定。后端会实时比对发起请求的 IP 与生成 Cookie 时的 IP,如果不匹配,就拒绝访问。
谷歌等公司还在推行设备绑定会话凭据(DBSC)技术。DBSC 通过底层加密机制把 Cookie 强绑定到特定设备的硬件级别,使被盗 Cookie 在其他电脑或脚本环境中直接失效。
动态风控与人机识别
当请求频率或行为模式异常时,风控系统会通过验证挑战阻断自动化滥用。
大型平台往往会在触发一定阈值后,强制弹出滑块验证、极验或类似 reCAPTCHA 的人机验证挑战。脚本虽然可以携带 Cookie 发送 HTTP 请求,但通常无法解析并完成复杂的动态验证码操作。
这种机制的价值在于:它不只判断 Cookie 是否有效,还会判断请求行为是否像真实用户。当行为模式异常时,即使请求中带着有效 Cookie,也可能被验证流程拦截。
小结
Cookie 被盗确实会带来真实风险,因为它可以被当成登录后的会话凭证复用。但在成熟系统里,Cookie 通常只是安全链路中的一环。
多维度限流、接口签名、防重放、会话与设备绑定、动态风控和人机识别,会一起限制被盗 Cookie 的可用范围和滥用空间。也就是说,攻击者拿到 Cookie 后不一定能无限制地调用接口,但这仍然是需要严肃防护的会话安全问题。